Privatemode AI mit LiteLLM verbinden
LiteLLM ist ein Open-Source-KI-Gateway: ein OpenAI-kompatibler Endpunkt vor über 100 Modellanbietern, mit virtuellen Schlüsseln, Budgets und Logging. Wenn Sie Privatemode als eines dieser Modelle einbinden, gehen die Anfragen mit sensiblen Daten an Open-Weight-Modelle in einer Umgebung, deren Arbeitsspeicher verschlüsselt bleibt, während alle Clients weiterhin mit demselben Gateway sprechen.
Behalten Sie Ihr Gateway und ändern Sie, was mit den Prompts passiert
Die Herausforderung
Die Prompts aller Teams laufen im Gateway zusammen
Plattform-Teams betreiben LiteLLM, damit jedes Team über einen einzigen Endpunkt mit gemeinsamen Schlüsseln, Budgets und Logging auf Modelle zugreift. Damit laufen Kundendaten, Quellcode und interne Dokumente vieler Teams über einen einzigen Pfad. Hängt dahinter ein herkömmlicher Anbieter, wird all das im Klartext auf dessen Servern verarbeitet.
Die Lösung
Ein weiteres Modell in Ihrer Modellliste
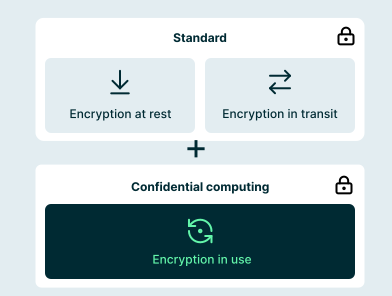
Privatemode stellt eine OpenAI-kompatible API bereit, daher behandelt LiteLLM es wie jedes andere openai/-Modell. Betreiben Sie den Privatemode-Proxy neben dem Gateway und richten Sie api_base darauf aus. Jede Anfrage wird verschlüsselt, bevor sie Ihre Infrastruktur verlässt, und in einer hardware-isolierten Umgebung verarbeitet, deren Arbeitsspeicher durchgehend verschlüsselt bleibt. Die Architektur ist so gestaltet, dass weder der Infrastrukturanbieter noch Privatemode die Anfragen lesen können. Das ist per Remote Attestation und anhand des Open-Source-Codes verifizierbar.
Warum Privatemode AI mit LiteLLM verwenden?
Einfach ein weiteres Modell in Ihrem Gateway
Ende-zu-Ende-Vertraulichkeit
Kostenlose Nutzung verfügbar
Privatemode in LiteLLM einrichten
LiteLLM spricht mit dem Privatemode-Proxy wie mit jedem OpenAI-kompatiblen Endpunkt. Der Proxy prüft den Privatemode-Dienst per Remote Attestation und verschlüsselt jede Anfrage, bevor sie Ihre Infrastruktur verlässt. Das folgende Beispiel startet beides mit Docker Compose.
API-Schlüssel generieren
Wenn Sie noch keinen Privatemode-API-Schlüssel haben, können Sie hier kostenlos einen generieren.
Privatemode in die LiteLLM-Konfiguration eintragen
Speichern Sie dies als litellm_config.yaml. Das Präfix openai/ sagt LiteLLM, dass es das Modell als OpenAI-kompatiblen Endpunkt behandeln soll, und api_base muss auf /v1 enden. Der API-Schlüssel ist ein Platzhalter, weil der Privatemode-Proxy die Authentifizierung übernimmt. model_name ist der Name, den Ihre Anwendungen verwenden.
Proxy und LiteLLM starten
Speichern Sie dies als docker-compose.yml. Tragen Sie PRIVATEMODE_API_KEY und einen langen zufälligen LITELLM_MASTER_KEY, der mit sk- beginnt, in eine .env-Datei daneben ein und starten Sie beides mit docker compose up. Der Privatemode-Proxy bleibt im Compose-Netzwerk, sodass nur LiteLLM ihn erreichen kann.
Testanfrage senden
Rufen Sie das Gateway mit dem Modellnamen aus Ihrer Konfiguration auf. Von hier aus legen Sie virtuelle Schlüssel für Ihre Teams an oder richten einen beliebigen OpenAI-kompatiblen Client auf http://localhost:4000 aus.
Häufige Fragen zur Nutzung von Privatemode mit LiteLLM
Nein. Privatemode ist ein weiterer Eintrag in model_list. Ihre Clients, virtuellen Schlüssel, Budgets und der Rest Ihrer Konfiguration bleiben unverändert.
Ihr Agent merkt sich alles. Ihr KI-Anbieter sollte es nicht sehen.
Chatbots, Agenten und Wissensdatenbanken auf Cloud-Modellen, die Ihre Daten nie im Klartext sehen.